一、漏洞概要
2026年10月14 日(北京时间),微软发布了2026年10月安全更新,共发布了1413个CVE的补丁程序,比上月增多了439个。
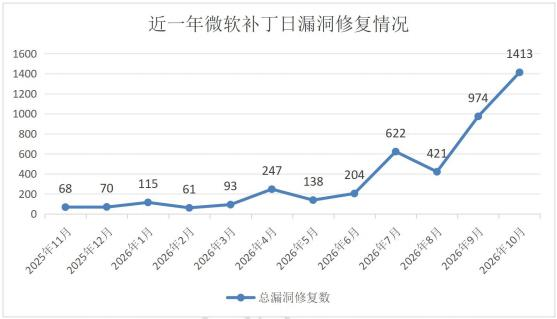
图1 近一年微软补丁漏洞修复情况
从近一年的修复趋势来看,微软每月的补丁数量整体呈波动上升态势,本月创下近一年新高。
本次更新包含多个危害较大的高危漏洞,涉及远程代码执行、权限提升等场景,部分漏洞可被远程未授权利用。相关漏洞危害较大,建议用户尽快评估受影响资产并及时更新安全补丁。
以下为本次更新中风险较高的漏洞,建议优先完成修复:
VE编号 |
漏洞名称 |
风险等级 |
CVSS评分 |
公开披露 |
在野利用 |
CVE-2026-96951 |
WindowsShell安全功能绕过漏洞 |
重要 |
8.8 |
否 |
是 |
CVE-2026-108398 |
.NETFramework安全功能绕过漏洞 |
重要 |
8.8 |
是 |
否 |
CVE-2026-70571 |
Microsoft ExchangeServer远程代码执行漏洞 |
紧急 |
8.1 |
否 |
否 |
CVE-2026-70229 |
Windows Active Directory域服务远程代码执行漏洞 |
紧急 |
8.1 |
否 |
否 |
二、重要漏洞分析
2.1漏洞分析
Windows Shell安全功能绕过漏洞CVE-2026-96951
WindowsShell 是 Windows 操作系统中的核心命令行与脚本执行环境,负责处理用户及应用程序发起的命令调用与脚本解析,是系统日常运维和自动化任务执行的关键组件。
其中存在安全功能绕过漏洞。该漏洞源于 Windows Shell 在处理命令输入时,对特殊元素的中和化处理不当,导致未经身份验证的攻击者可通过网络绕过系统的安全功能限制,进而可能在目标系统上执行未授权操作。该漏洞已被发现在野利用,经评估,该漏洞危害较大,建议用户及时更新微软安全补丁。
.NET Framework安全功能绕过漏洞CVE-2026-108398
.NET Framework是微软开发的应用程序运行框架,负责为Windows 平台上的软件提供统一的编程模型和运行时环境,是企业级应用开发和部署的重要基础设施。
其中存在安全功能绕过漏洞。该漏洞源于 .NET Framework 存在不可信搜索路径问题,程序在加载动态链接库等组件时未对文件路径进行严格校验,导致攻击者可将恶意 DLL 放置在优先搜索位置,从而劫持合法程序的执行流程。已取得系统本地访问权限的攻击者可利用该漏洞绕过应用程序的安全功能限制,在受影响应用程序的安全上下文中执行任意代码,可能导致权限提升或敏感信息泄露。经评估,该漏洞危害较大,建议用户及时更新微软安全补丁。
Microsoft Exchange Server远程代码执行漏洞CVE-2026-70571
Microsoft ExchangeServer 是企业级电子邮件与协作服务平台,负责处理邮件收发、日历共享及通讯录管理等核心业务,是众多组织日常运转的关键通信基础设施。
其中存在远程代码执行漏洞。该漏洞源于 Exchange Server 在处理邮件内容转换过程时存在基于栈的缓冲区溢出问题,未经身份验证的攻击者可通过发送特制邮件触发内部内容转换流程,进而实现代码执行。该漏洞利用无需用户交互,经评估,该漏洞危害较大,建议用户及时更新微软安全补丁。
Windows Active Directory 域服务远程代码执行漏洞CVE-2026-70229
Active Directory DomainServices(AD DS)是 Windows Server中的核心目录服务组件,负责集中管理网络中的用户身份、权限及资源访问,是企业域环境身份认证与授权的中枢系统。
其中存在远程代码执行漏洞。该漏洞源于 AD DS中的授权校验机制存在缺陷,未经身份验证的攻击者可通过发送特制网络数据包利用该授权漏洞,在受影响系统上执行任意代码。该漏洞利用无需凭据和用户交互,成功利用可能导致域控制器完全失控,经评估,该漏洞危害较大,建议用户及时更新微软安全补丁。
2.2影响范围
漏洞名称、CVE编号 |
受影响版本 |
WindowsShell安全功能绕过漏洞 CVE-2026-96951 |
Outlook.com Windows11 version 26H1 forx64-basedSystems Windows11 Version 26H1 forARM64-basedSystems Windows11 Version 24H2 forx64-basedSystems WindowsServer 2025 (ServerCoreinstallation) Windows10 Version 22H2 for 32-bitSystems WindowsServer 2025 Windows11 Version 24H2 forARM64-basedSystems Windows11 Version 25H2 forARM64-basedSystems Windows10 Version 21H2 forx64-basedSystems Windows11 Version 26H2 forx64-basedSystems Windows11 Version 26H2 forARM64-basedSystems Windows10 Version 21H2 for 32-bitSystems Windows11 Version 25H2 forx64-basedSystems Windows10 Version 21H2 forARM64-basedSystems WindowsServer 2019 (ServerCoreinstallation) Windows11 Version 23H2 forARM64-basedSystems WindowsServer 2022 (ServerCoreinstallation) Windows11 Version 23H2 forx64-basedSystems WindowsServer 2019 Windows10 Version1809 forx64-basedSystems WindowsServer 2022 Windows10 Version 22H2 forx64-basedSystems Windows10 Version 22H2 forARM64-basedSystems Windows10 Version1607 for 32-bitSystems Windows10 Version1607 forx64-basedSystems Windows10 Version1809 for 32-bitSystems WindowsServer 2016 WindowsServer 2016 (ServerCoreinstallation) WindowsServer 2012 R2 (ServerCoreinstallation) WindowsServer 2012 R2 |
.NETFramework安全功能绕过漏洞 CVE-2026-108398 |
Microsoft.NETFramework 3.5 AND 4.8.1 Microsoft.NETFramework 3.5 AND 4.8 Microsoft.NETFramework 3.5 AND 4.8.1 Microsoft.NETFramework 3.5 AND 4.8.1 Microsoft.NETFramework 3.5 AND 4.8.1 Microsoft.NETFramework 3.5 AND 4.8.1 Microsoft.NETFramework 3.5 AND 4.8.1 Microsoft.NETFramework 3.5 AND 4.8.1 Microsoft.NETFramework 4.8.1 Microsoft.NETFramework 3.5 AND 4.8.1 Microsoft.NETFramework 4.8 Microsoft.NETFramework 4.8 Microsoft.NETFramework 4.8 Microsoft.NETFramework 4.6.2/4.7/4.7.1/4.7.2 Microsoft.NETFramework 4.8 Microsoft.NETFramework 4.6.2/4.7/4.7.1/4.7.2 Microsoft.NETFramework 3.5 AND 4.8 Microsoft.NETFramework 3.5 AND 4.8 Microsoft.NETFramework 3.5 AND 4.8 Microsoft.NETFramework 3.5 AND 4.7.2 Microsoft.NETFramework 3.5 AND 4.8 Microsoft.NETFramework 3.5 AND 4.6.2/4.7/4.7.1/4.7.2 Microsoft.NETFramework 3.5 AND 4.6.2/4.7/4.7.1/4.7.2 Microsoft.NETFramework 3.5 AND 4.6.2/4.7/4.7.1/4.7.2 |
Microsoft ExchangeServer远程代码执行漏洞 CVE-2026-7057 |
Microsoft ExchangeServer Subscription Edition RTM MicrosoftExchangeServer 2019 CumulativeUpdate15 MicrosoftExchangeServer 2019 CumulativeUpdate14 MicrosoftExchangeServer 2016 CumulativeUpdate 23 |
Windows Active Directory 域服务远程代码执行漏洞 CVE-2026-70229 |
WindowsServer 2019 Windows10 Version 21H2 for 32-bitSystems Windows11 Version 26H1 forARM64-basedSystems Windows11 Version 25H2 forARM64-basedSystems Windows11 Version 23H2 forx64-basedSystems Windows11 Version 23H2 forARM64-basedSystems WindowsServer 2022 (ServerCoreinstallation) WindowsServer 2022 Windows10 Version 22H2 for 32-bitSystems Windows10 Version 22H2 forARM64-basedSystems Windows10 Version 21H2 forx64-basedSystems Windows10 Version1809 forx64-basedSystems WindowsServer 2019 (ServerCoreinstallation) Windows10 Version1809 for 32-bitSystems WindowsServer 2016 (ServerCoreinstallation) Windows11 version 26H1 forx64-basedSystems Windows10 Version1607 forx64-basedSystems WindowsServer 2012 R2 WindowsServer 2025 WindowsServer 2012 WindowsServer 2025 (ServerCoreinstallation) WindowsServer 2012 R2 (ServerCoreinstallation) Windows10 Version1607 for 32-bitSystems Windows10 Version 22H2 forx64-basedSystems Windows11 Version 25H2 forx64-basedSystems Windows11 Version 24H2 forARM64-basedSystems WindowsServer 2012 (ServerCoreinstallation) Windows11 Version 24H2 forx64-basedSystems Windows11 Version 26H2 forARM64-basedSystems Windows11 Version 26H2 forx64-basedSystems Windows10 Version 21H2 forARM64-basedSystems WindowsServer 2016 |
三、解决方案
3.1 官方修复建议
微软官方已更新受影响软件的安全补丁,用户可根据不同系统版本下载安装对应的安全补丁,安全更新链接如下:
1、https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-96951
2、https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-108398
3、https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-70571
4、https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-70229
四、参考链接
https://msrc.microsoft.com/update-guide/releaseNote/2026-Oct